Tag: hacker

  • Jelang Pemilu Paruh Waktu AS, X Hapus 13.000 Akun Palsu Terkait China, Rusia, dan Iran

    Jelang Pemilu Paruh Waktu AS, X Hapus 13.000 Akun Palsu Terkait China, Rusia, dan Iran

    13.000 akun ditangguhkan dan dihapus oleh X menjelang Pemilu Paruh Waktu AS. Akun-akun ini diduga terkait operasi pengaruh yang berkaitan dengan China, Rusia dan Iran yang menargetkan perbincangan politik AS.

     Tim urusan pemerintah global X menyatakan bahwa para jaringan ini menggunakan akun palsu untuk memposting dan memperluas konten tentang politik AS yang menargetkan kandidat dan tokoh publik dari seluruh spektrum politik.

    Perusahaan media sosial tersebut berkata telah menemukan berbagai jaringan ini melalui penyisiran dan investigasi proaktif, serta menegaskan bahwa upaya itu akan berlanjut hingga hari pemilihan dan setelahnya.

    Ini adalah tindakan terbaru dari serangkaian pencegahan oleh perusahaan teknologi. Pada bulan Mei, Google berkata telah menutup hampir 6000 kanal YouTube terkait operasi pengaruh oleh China dalam tiga bulan pertama tahun ini.

    Pada bulan Juni, Departemen Kehakiman AS dan FBI menyita 13 situs web milik perusahaan konsultan palsu, yang terkait intelijen China. Situs-situs itu digunakan untuk merekrut orang-orang yang memiliki izin keamanan.

    Pekan lalu, Open AI berkata telah memblokir akun-akun di balik operasi terkait Iran. Akun-akun tersebut menggunakan identitas jurnalis palsu untuk mempublikasikan hampir 100 artikel. Dalam dua setengah tahun terakhir, Open AI berkata telah mendeteksi pelaku yang menggunakan model-model AI untuk melakukan serangan siber, operasi pengaruh dan penipuan.
  • Awas! Router Buatan China ini Punya “Pintu Belakang”

    Awas! Router Buatan China ini Punya “Pintu Belakang”

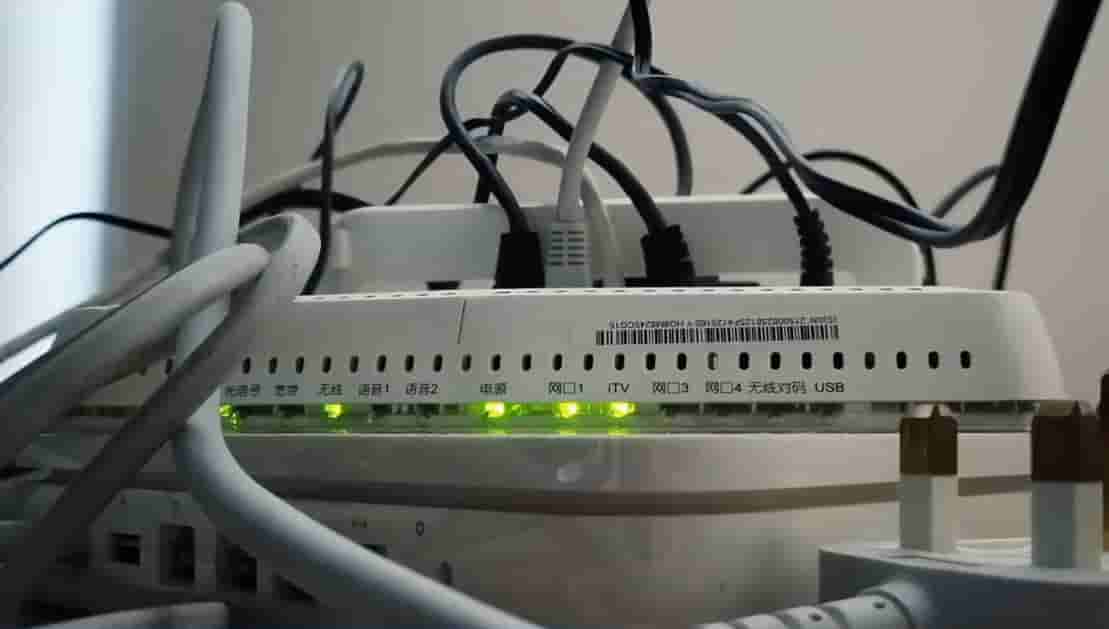
    Ancaman tersembunyi dari China dalam router sehari-hari. Para peneliti keamanan siber menyatakan telah menemukan pintu belakang dari 20 model router buatan China, yang dapat memungkinkan penyerang mengambil alih kendali router dan mengakses perangkat yang terhubung.

    Perusahaan keamanan VulnCheck merilis laporan pada hari Rabu, menyebutkan pintu belakang itu terintegrasi ke router dengan merk ZBT Link dan Wiflyer. VulnCheck memperkirakan lebih dari 100,000 perangkat router itu telah dipasang di seluruh dunia.

    Para peneliti mengatakan router-router itu secara otomatis terhubung ke domain internet yang terdaftar di China setiap 35 detik. Jika seseorang mengendalikan koneksi tersebut, mereka dapat mengambil alih router dan mengakses perangkat lain di jaringan yang sama. Para ahli mencatat banyak pengguna rumahan dan usaha kecil yang tidak sadar akan hal ini.

    Penemuan ini muncul di tengah peringatan oleh AS dan Uni Eropa bahwa router buatan China dapat menimbulkan risiko keamanan siber. Regulator federal telah mengambil langkah untuk membatasi impor beberapa router asing ini, namun Beijing berulang kali membantah keterlibatannya dalam spionase atau serangan siber.

  • Bukan Cuma Internet Cepat, Ini Alasan 6G Bakal Ubah Dunia

    Bukan Cuma Internet Cepat, Ini Alasan 6G Bakal Ubah Dunia

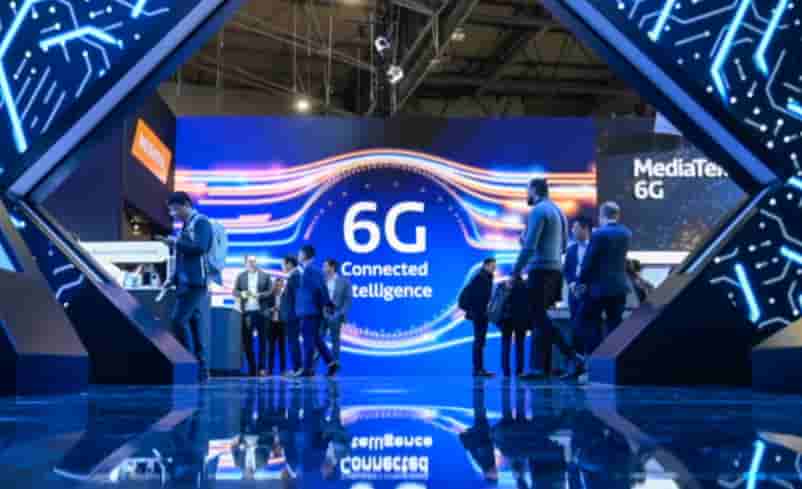
    6G bukan hanya berarti kecepatan internet lebih tinggi, namun adalah tulang punggung teknologi generasi berikutnya, mulai dari kecerdasan buatan, mobil otonom, hingga robot dan drone. Ini menghubungkan satelit orbit rendah bumi dengan jaringan berbasis darat menjadi satu sistem cerdas yang dapat mendukung hampir setiap aspek kehidupan sehari-hari.

    Para ahli berpendapat peralihan dari 5G ke 6G adalah model yang sama sekali baru. Jaringan akan mengandalkan perangkat lunak dan AI daripada perangkat keras tetap, sehingga memungkinkan jaringan untuk beradaptasi dan berkembang seiring waktu. Alih-alih menambahkan fitur keamanan di kemudian hari, para insinyur merancangnya ke dalam jaringan sejak awal.

    Arielle Roth, Asisten Menteri Perdagangan untuk Komunikasi dan Informasi AS berkata ia ingin jaringan 6G dibangun atas nilai-nilai masyarakat yang bebas dan demokratis.

    Strategi ini mencerminkan pelajaran yang dipetik di masa lalu, saat perusahaan-perusahaan China seperti Huawei berhasil menguasai pangsa pasar di banyak negara dengan jaringan 5Gnya, sebelum masalah keamanan memicu pembatasan oleh AS dan sekutunya.

    Kali ini Washington berusaha membentuk aturan sebelum teknologi tersebut mencapai pasar. Koalisi 6G AS bersama para sekutu menetapkan tujuan jangka pendek selama tiga, enam, dan 12 bulan ke depan untuk mengkoordinasikan standar teknis dan kerjasama rantai pasokan menjelang negosiasi internasional.

    Para analis berkata aliansi ini adalah perlombaan untuk menentukan siapa yang akan menentukan teknologi yang menggerakkan dunia pada dekade mendatang.

  • Incar Teknologi Masa Depan, AS Pelopori Koalisi Global 6G Tanpa China

    Incar Teknologi Masa Depan, AS Pelopori Koalisi Global 6G Tanpa China

    Pemerintahan Trump meluncurkan aliansi baru untuk membentuk masa depan teknologi nirkabel. Lebih dari 20 mitra, termasuk Inggris, Jerman, dan Jepang, bergabung dalam koalisi 6G untuk berkoordinasi di jaringan aman pengganti 5G pada tahun 2030-an. Tujuannya untuk memperkuat kerjasama antara para sekutu AS sekaligus membatasi pengaruh China di bidang telekomunikasi termasuk perusahaan seperti Huawei dan ZTE.

    Desember lalu, Trump menandatangani memorandum presiden berjudul “memenangkan perlombaan 6G” di saat China berencana memainkan peran utama dalam menetapkan kebijakan spektrum global dengan Konferensi Komunikasi Radio Dunia di Shanghai tahun depan.

    Washington menginginkan barisan sekutu AS yang bersatu menjelang Konferensi tersebut. Selain itu, AS juga ingin menghindari terulangnya peluncuran 5G di tengah pembatasan penggunaan peralatan Huawei dan ZTE karena masalah keamanan nasional. Saat itu Washington menghabiskan miliaran dolar untuk menghapus peralatan buatan China dari jaringan AS.

    Arielle Roth, kepala Administrasi Telekomunikasi dan Informasi Nasional AS mengatakan bekerjasama dengan mitra terpercaya akan memastikan jaringan generasi berikutnya melindungi keamanan, mendorong inovasi dan meningkatkan daya saing.

  • Khawatir Dipakai China dan Rusia, AS Batasi Akses AI Mythos dan Fable 5

    Khawatir Dipakai China dan Rusia, AS Batasi Akses AI Mythos dan Fable 5

    Gedung Putih membatasi akses ke salah satu model AI paling canggih milik Anthropic, atas potensi risiko keamanan nasional. Mereka adalah model AI Mythos dan Fable 5 yang sangat canggih. Reuters melaporkan ada kekhawatiran bahwa teknologi tersebut dapat digunakan oleh pihak militer atau intelijen di negara-negara seperti China atau Rusia.

    Sebuah laporan terbaru dari Semafor menyebutkan bahwa pejabat AS khawatir sebuah kelompok yang terkait China mungkin telah memperoleh akses ke Mythos. Laporan ini belum secara terbuka dikonfirmasi oleh Gedung Putih.

    Anthropic menggambarkan Mythos sebagai model keamanan siber yang sangat mumpuni yang mampu mengidentifikasi kerentanan perangkat lunak.

    Model dapat membantu perusahaan menemukan kelemahan keamanan, tetapi peretas juga dapat menggunakannya untuk menemukan kelemahan yang sama. Para pejabat juga khawatir pemerintah asing dapat mencoba meniru model tersebut melalui proses yang dikenal sebagai distilasi. Ini terjadi saat sistem AI yang kurang canggih dilatih untuk meniru sistem yang lebih kuat.

    Anthropic telah memblokir akses dari China. Menurut perusahaan tersebut, kekhawatiran Washington berfokus pada laporan bahwa pengguna dapat mengelabui pengaman bawaan Fable 5 yang dirancang untuk mencegah penyalahgunaan. Sejak itu, perusahaan telah menonaktifkan akses untuk kedua model tersebut sementara negosiasi dengan pejabat federal masih berlanjut.

  • Perketat Larangan VPN & Denda Besar, China Sudah Mirip Korut?

    Perketat Larangan VPN & Denda Besar, China Sudah Mirip Korut?

    Dokumen yang bocor menunjukkan bahwa rezim China semakin gencar membatasi akses masyarakat ke situs web asing. Banyak yang mengatakan bahwa VPN tidak lagi berfungsi. Bulan lalu, polisi China menggerebek rumah-rumah warga, menangkap mereka saat menggunakan situs web asing, termasuk platform seperti TikTok. Hal ini memicu pertanyaan apakah China telah mengikuti jejak Korea Utara.

    Anda sedang menggunakan ponsel menonton TikTok atau menjelajahi X, dan detik berikutnya Anda diberitahu telah melanggar hukum dan harus membayar denda. Meski terdengar seperti fiksi, inilah yang terjadi pada seorang pria di China timur bulan lalu. Pelanggarannya adalah terhubung ke internet tanpa izin.

    Polisi setempat memposting kasus itu di situs web resmi mereka. Di hari yang sama, lebih dari selusin petugas polisi menggeledah rumah lain, dengan tuduhan mendaftar dan menggunakan VPN secara ilegal, dengan hukuman denda besar.

    Dalam kasus terpisah awal bulan ini, seorang mahasiswa China dipanggil ke kantor polisi untuk diinterogasi setelah menggunakan perangkat lunak Microsoft. Menurut laporan lokal, polisi mengetahui aktivitas online mahasiswa tersebut melalui aplikasi anti-penipuan.

    Insiden-insiden ini memiliki dua faktor kesamaan, yaitu menggunakan ponsel pintar buatan China dan meginstal aplikasi anti-penipuan di perangkat. Analis urusan China memperingatkan bahwa fitur-fitur ini dapat memudahkan pengguna terungkap oleh polisi siber China.

    Dokumen internal yang bocor menunjukkan bahwa regulator siber teratas Beijing mengadakan pertemuan hari Kamis untuk membahas cara menerapkan kebijakan internet pemimpin rezim Xi Jinping. Dokumen biro lokal lainnya menguraikan aturan yang melarang penggunaan VPN dan akses ke situs web asing.

  • Ancaman Baru bagi AS: Drone Tak Berizin di Atas Pangkalan Militer

    Ancaman Baru bagi AS: Drone Tak Berizin di Atas Pangkalan Militer

    Pengawasan China menimbulkan kekhawatiran keamanan nasional di pangkalan militer AS. Laporan terbaru mengatakan sistem kamera buatan China pernah tertanam di seluruh infrastruktur AS, termasuk pangkalan militer. Setelah itu dilarang, kini muncul ancaman baru di langit. Drone tak berizin terbang di atas pangkalan militer AS.

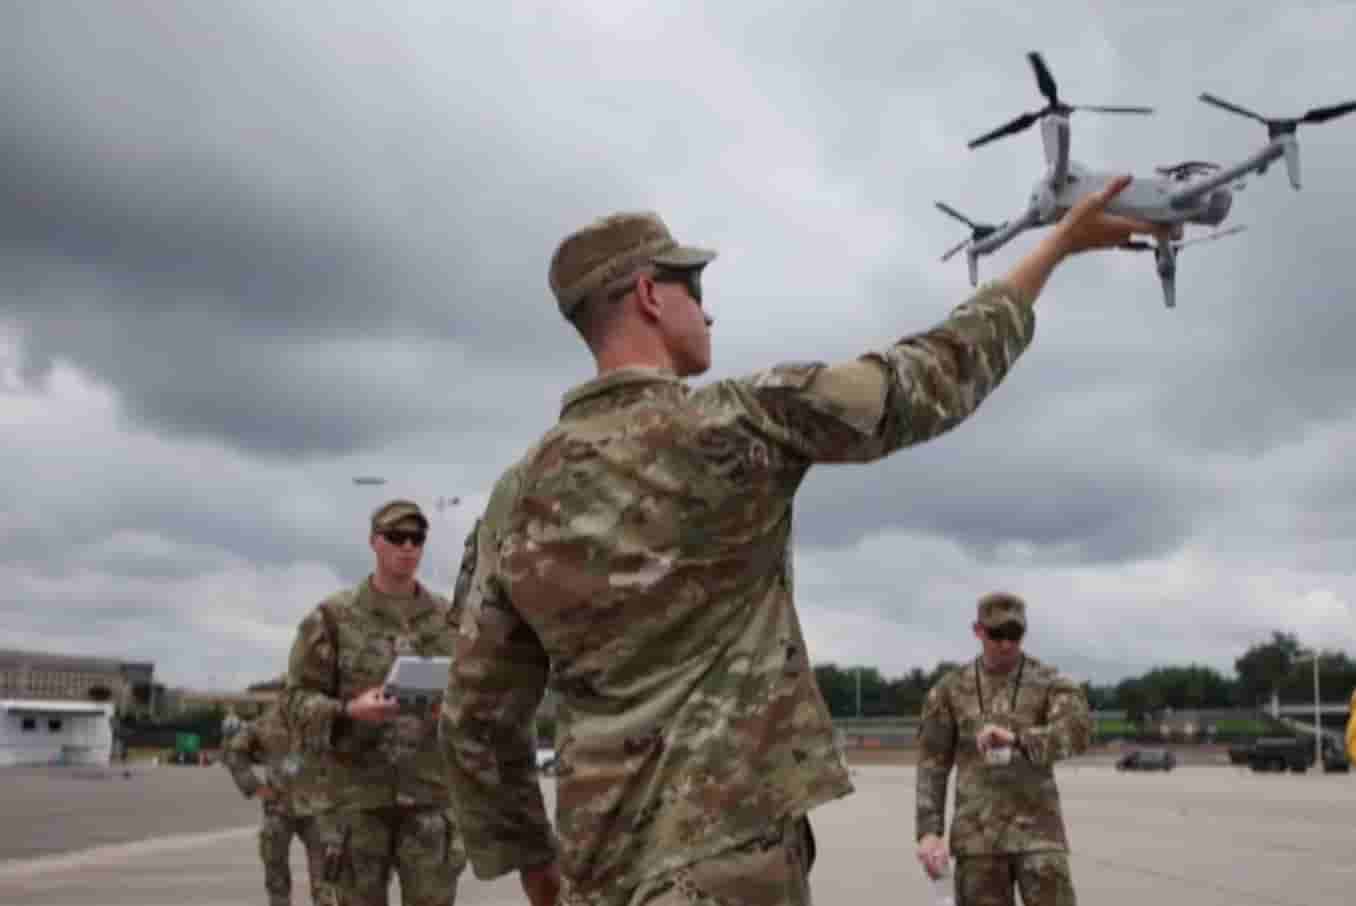
    Brett Velikovich, seorang ahli drone Amerika dan mantan tentara intelijen AS berkata pada Fox News bahwa ia khawatir pada perilaku drone-drone tersebut, yang keluar masuk perimeter pangkalan militer dengan cara yang dirancang untuk menghindari deteksi. Ia juga menunjuk pada risikonya, mengatakan bahwa kawanan drone yang harganya kurang dari sebuah truk pickup dapat melumpuhkan pangkalan udara strategis.

    Selama bertahun-tahun, kamera pengawas buatan China seperti Hikvision dan Dahua dijual di seluruh AS. Mereka sering diiklankan sebagai alat keamanan, tetapi para pejabat memperingatkan sistem tersebut memiliki kerentanan serius, yaitu pintu belakang yang mampu mengakses data sensitif.

    Setelah AS membatasi penggunaannya terutama di wilayah militer, masalahnya belum berakhir. Dalam beberapa tahun terakhir, aktivitas drone tanpa izin di sekitar pangkalan militer AS terus meningkat, seperti insiden bulan lalu di Pangkalan Angkatan Udara Barksdale di Louisiana dan Fort McNair di DC.

    Para ahli berkata ini bukan kebetulan. Peningkatan serangan drone terjadi disaat pembatasan terhadap kamera pengawas China. Drone modern murah, mudah dibeli, dan mampu melakukan misi pengawasan yang canggih.

    Dalam beberapa kasus, para pejabat melaporkan beberapa drone beroperasi bersama dalam kelompok terkoordinasi. Drone sulit dilacak, sulit dihentikan, dan dapat lolos dari sistem pertahanan umum.

    Analis keamanan nasional memperingatkan ini dapat menandakan pengawasan mutakhir China atau mengungkap celah serius dalam pertahanan AS. Seiring kemajuan teknologi drone, para pejabat mengatakan AS butuh aturan dan pertahanan yang lebih kuat sebelum ancaman meningkat.

  • Hackers Asal China Targetkan Infrastruktur Kunci AS

    Hackers Asal China Targetkan Infrastruktur Kunci AS

    Infrastruktur vital AS tengah diserang dengan ancaman yang kian meningkat hari ke hari. Laporan terbaru mengungkap bahwa peretas yang disponsori rezim China menargetkan berbagai sektor, mulai dari jaringan listrik hingga fasilitas migas, memicu kekhawatiran keamanan siber baik di dalam maupun diluar negeri.

    Menurut Dragos, sebuah perusahaan keamanan siber yang menaungi perlindungan energi, air, dan infrastruktur penting lain, muncul tiga gembong peretas baru tahun lalu. Mereka termasuk dalam daftar entitas yang berupaya membobol infrastruktur kunci AS.

    Satu kelompok bernama Volt Zyte yang terafiliasi dengan Beijing diketahui tidak mengincar data ataupun hak intelektual. Fokus mereka adalah mengganggu, menyabotase, serta melumpuhkan sistem kendali.

    Kelompok peretas asal China bernama Azurite berfokus pada mendapatkan akses ke jaringan teknik termasuk pertahanan dan utilitas seperti gas dan minyak.

    Mereka telah mencuri dokumen sensitif dari organisasi-organisasi di AS, Eropa, dan Asia-Pasifik. Pakar mengatakan serangan ini menunjukkan betapa sulitnya mempertahankan infrastruktur vital di era digital modern.

    Pada 2024, Christopher Wray yang menjabat Direktur FBI saat itu,memperingatkan tentang meningkatnya jumlah serangan rezim China terhadap infrastruktur kritis AS. NTD telah menghubungi FBI untuk memberikan komentar namun belum menerima jawaban hingga waktu tayang.

  • Laporan: Microsoft Gunakan Subkontraktor China di Komputasi Militer AS

    Laporan: Microsoft Gunakan Subkontraktor China di Komputasi Militer AS

    Senator AS Tom Cotton menekan Pentagon setelah laporan mengungkapkan bahwa insinyur China membantu memelihara sistem komputer departemen pertahanan AS.

    Cotton memperingatkan dalam sepucuk surat ke Mentri Pertahanan Pete Hegseth, mengutip penyelidikan ProPublica baru-baru ini. Laporan itu berkata Microsoft menggunakan subkontraktor China untuk mengelola sistem komputasi cloud militer AS yang penting.

    Microsoft telah berkecimpung dalam bisnis komputasi cloud pemerintah AS selama lebih dari satu dekade, memenangkan kontrak dengan janji menggunakan warganegara AS berizin untuk mengawasi staf di luar negeri.

    Namun, ProPublica berkata mereka yang disebut pengawal digital itu seringkali tidak memiliki keterampilan teknis untuk mendeteksi potensi ancaman. Microsoft menolak berkomentar kepada Reuters, tetapi memberitahu ProPublica bahwa mereka telah memberitahukan hal ini pada pemerintah.

    Microsoft adalah salah satu kontraktor teknologi utama pemerintah AS dan telah mengalami serangan siber dari peretas China dan Rusia.

    Dalam suratnya, Senator Cotton meminta militer untuk mendaftarkan semua kontraktor yang menggunakan personel China. Ia juga menanyakan bagaimana perusahaan melakukan pemeriksaan latar belakang selama proses perekrutan.

    Cotton memperingatkan bahwa kemampuan siber China adalah ancaman serius bagi keamanan nasional. Ia merujuk pada serangan-serangan sebelumnya terhadap infrastruktur dan jaringan telekomunikasi penting AS. Cotton mengatakan militer AS harus waspada saat subkontraktor China terlibat dalam rantai pasokan.

  • Tik Tok dalam Penyelidikan Kedua oleh Regulator Uni Eropa

    Tik Tok dalam Penyelidikan Kedua oleh Regulator Uni Eropa

    Tik Tok sedang diselidiki kembali oleh regulator utamanya di Uni Eropa. Hari Kamis, komisi perlindungan data Irlandia mengumumkan mereka sedang menyelidiki transfer data pengguna Eropa oleh Tik Tok ke server China.

    Penyelidikan terbaru ini terjadi beberapa minggu setelah Tik Tok dikenai denda 620 juta dolar, menyusul investigasi selama 4 tahun oleh regulator Irlandia.

    Mereka menemukan Tik Tok melanggar aturan perlindungan data Uni Eropa dengan mengirimkan data pengguna Eropa ke China. Sebelumnya selama investigasi, Tik Tok berkata tidak mengirim data pribadi pengguna Eropa ke server China, namun pada bulan April regulator menemukan sebagian data memang telah disimpan disana.

    Tik Tok sedang mengajukan banding atas putusan tersebut.